בקצרה: זיכרון נייד שנמצא ברחוב, בחניון או בלובי הוא אחת השיטות הוותיקות והיעילות לפריצה למחשבים, כי הוא מנצל סקרנות ולא פרצת תוכנה. חלק מההתקנים האלה בכלל לא מאחסנים קבצים אלא מתחזים למקלדת. אל תחברו אותו, מסרו אותו לאבטחה או לפח.
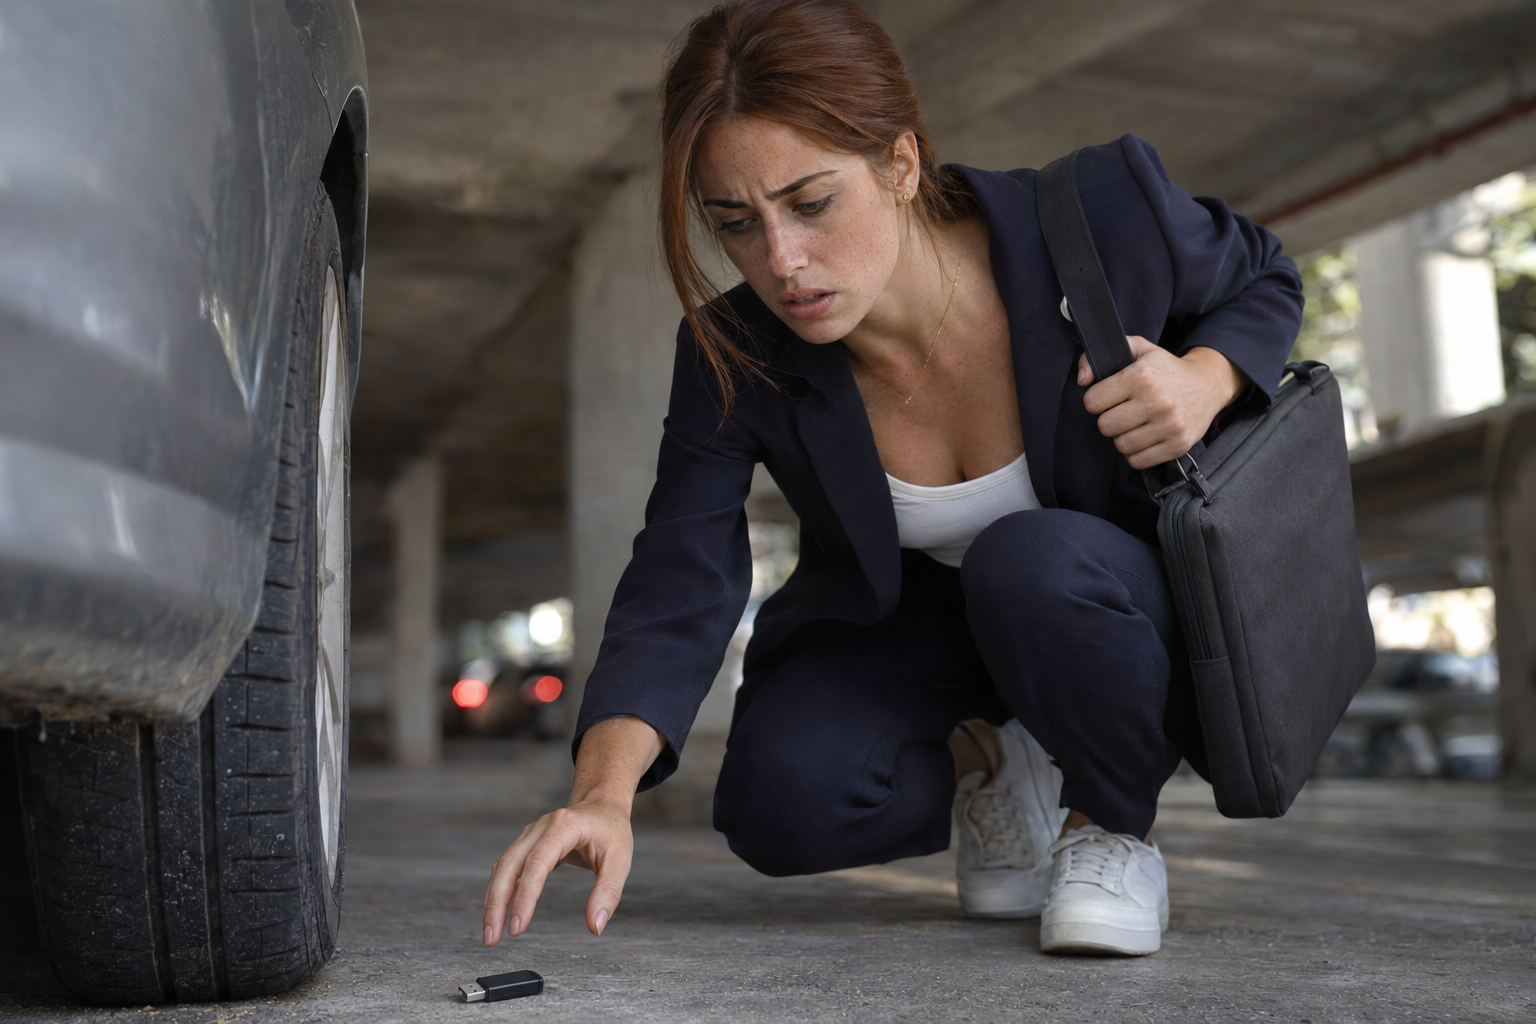
הסיטואציה מוכרת. דיסק און קי שוכב על הרצפה ליד המעלית, אולי עם מדבקה "משכורות" או "תמונות". האינסטינקט הוא לבדוק של מי הוא, כדי להחזיר. זה בדיוק מה שהתוקף מחשב מראש.
קראו גם: התמונות שלכם מסונכרנות לענן? זה עדיין לא גיבוי · החלפת הסיסמה כל שלושה חודשים מחלישה את החשבון שלכם · הראוטר שקיבלתם מספק האינטרנט הוא כנראה המכשיר הפחות מאובטח בבית
הניסוי שהוכיח כמה זה עובד
ב-2016 פיזרו חוקרים מאוניברסיטת אילינוי 297 זיכרונות ניידים ברחבי הקמפוס: בחניונים, במסדרונות ובכיתות. כמעט כולם נאספו. על לפחות 45% מהם מישהו חיבר את ההתקן למחשב ופתח קבצים, והחיבור הראשון קרה תוך דקות ספורות מהפיזור.
המשתתפים לא היו תמימים במיוחד. רבים אמרו אחר כך שרצו להחזיר את ההתקן לבעליו. הנדסה חברתית עובדת דווקא על אנשים טובים.
לא סתם קבצים: שלושה סוגי התקנים מסוכנים
הדמיון הוא שהסכנה היא וירוס בתוך קובץ. בפועל יש יותר מסוג אחד, וחלק מהם עוקפים כל תוכנת הגנה רגילה.
ההתקן שמתחזה למקלדת הוא המטריד ביותר. המחשב מזהה אותו כמקלדת רגילה, סומך עליו, והוא "מקליד" פקודה שפותחת חיבור לתוקף לפני שהספקתם לראות משהו על המסך. התקנים כאלה נמכרים ברשת כציוד לבודקי חדירות, נראים בדיוק כמו זיכרון רגיל, ועולים עשרות דולרים בלבד. מבחוץ אין שום דרך להבחין בהבדל. כאן לא עוזרת גם תוכנת אנטי-וירוס, כי מבחינת המחשב אף קובץ לא נפתח.
זה קרה גם לארגונים הכי שמורים
ב-2008 חדרה תולעת בשם Agent.btz לרשתות של צבא ארה"ב דרך זיכרון נייד שחובר למחשב נייד בבסיס במזרח התיכון. הניקוי לקח יותר משנה, והפנטגון אסר אחר כך זמנית על שימוש בהתקנים כאלה. גם תולעת סטוקסנט, שפגעה בצנטריפוגות של תוכנית הגרעין האיראנית, נדדה בין מחשבים מנותקים מהאינטרנט בעזרת זיכרונות ניידים.
אם רשת מבודדת לגמרי נפרצה כך, מחשב ביתי שמחובר לרשת עם ראוטר של ספק עם הגדרות ברירת מחדל הוא מטרה קלה בהרבה.
מה עושים עם התקן שמצאתם
- לא מחברים אותו לשום מחשב, גם לא "רק לבדוק של מי זה"
- במקום עבודה: מוסרים למחלקת מחשוב או לאבטחה, בלי לחבר
- במקום ציבורי: לקבלה, למוקד, או לפח
- לא מחברים גם לטלוויזיה או לרכב, גם הם מחשבים
- כבו בווינדוס את ההפעלה האוטומטית של מדיה נשלפת
- הגדירו לילדים בבית כלל ברור: התקן מבחוץ לא נכנס למחשב
ההרגל הזה שייך לאותה משפחה של סיכונים שקטים, כמו אפליקציה שמחקתם ועדיין מחזיקה הרשאה לחשבון המייל. אף אחד לא מרגיש שהוא בסכנה ברגע עצמו.
השיטות הפסיכולוגיות שמאחורי המלכודת הזאת, מסקרנות ועד רצון לעזור, מתוארות בערך הנדסה חברתית (אבטחת מידע) בוויקיפדיה.
ואם כבר חיברתם? נתקו את המחשב מהרשת מיד, אל תתחברו ממנו לבנק או למייל, והריצו סריקה מלאה. במחשב של העבודה, דווחו למחלקת המחשוב באותו יום. הבושה עולה פחות מהנזק, וככל שמדווחים מוקדם יותר, קל יותר לעצור את הפריצה.
מאמרים נוספים שיעניינו אתכם
- התמונות שלכם מסונכרנות לענן? זה עדיין לא גיבוי
- החלפת הסיסמה כל שלושה חודשים מחלישה את החשבון שלכם
- הראוטר שקיבלתם מספק האינטרנט הוא כנראה המכשיר הפחות מאובטח בבית
- האפליקציה שמחקתם מהטלפון עדיין קוראת את המייל שלכם
- אנטי-וירוס בטלפון: ברוב המקרים אתם משלמים על הגנה שכבר יש לכם
- גלישה בסתר: מה מצב הפרטיות באמת מוחק, ומה נשאר גלוי