בקצרה: מפתח גישה (Passkey) מחליף את הסיסמה בזוג מפתחות קריפטוגרפיים, והחלק הסודי לא עוזב את הטלפון שלכם. אתר מזויף לא יכול לגנוב אותו, ואין מה להקליד בדף פישינג. הפעילו אותו קודם בחשבון המייל, ואז בחשבונות שמתחברים דרכו.
שתים עשרה תווים, אות גדולה, סימן מיוחד. עשיתם הכול נכון. ואז הגיע מייל שנראה בדיוק כמו התראת אבטחה מגוגל, לחצתם, והקלדתם את אותה סיסמה מושלמת בדף שהתוקף בנה.
קראו גם: מפתחות גישה לא באמת ביטלו את הסיסמה, הם רק הזיזו את הסיכון · מצאתם דיסק און קי בחניון? זו בדיוק המטרה של מי שהשאיר אותו שם · התמונות שלכם מסונכרנות לענן? זה עדיין לא גיבוי
הבעיה בסיסמה היא לא החוזק שלה. הבעיה היא שאפשר למסור אותה.
מה זה מפתח גישה
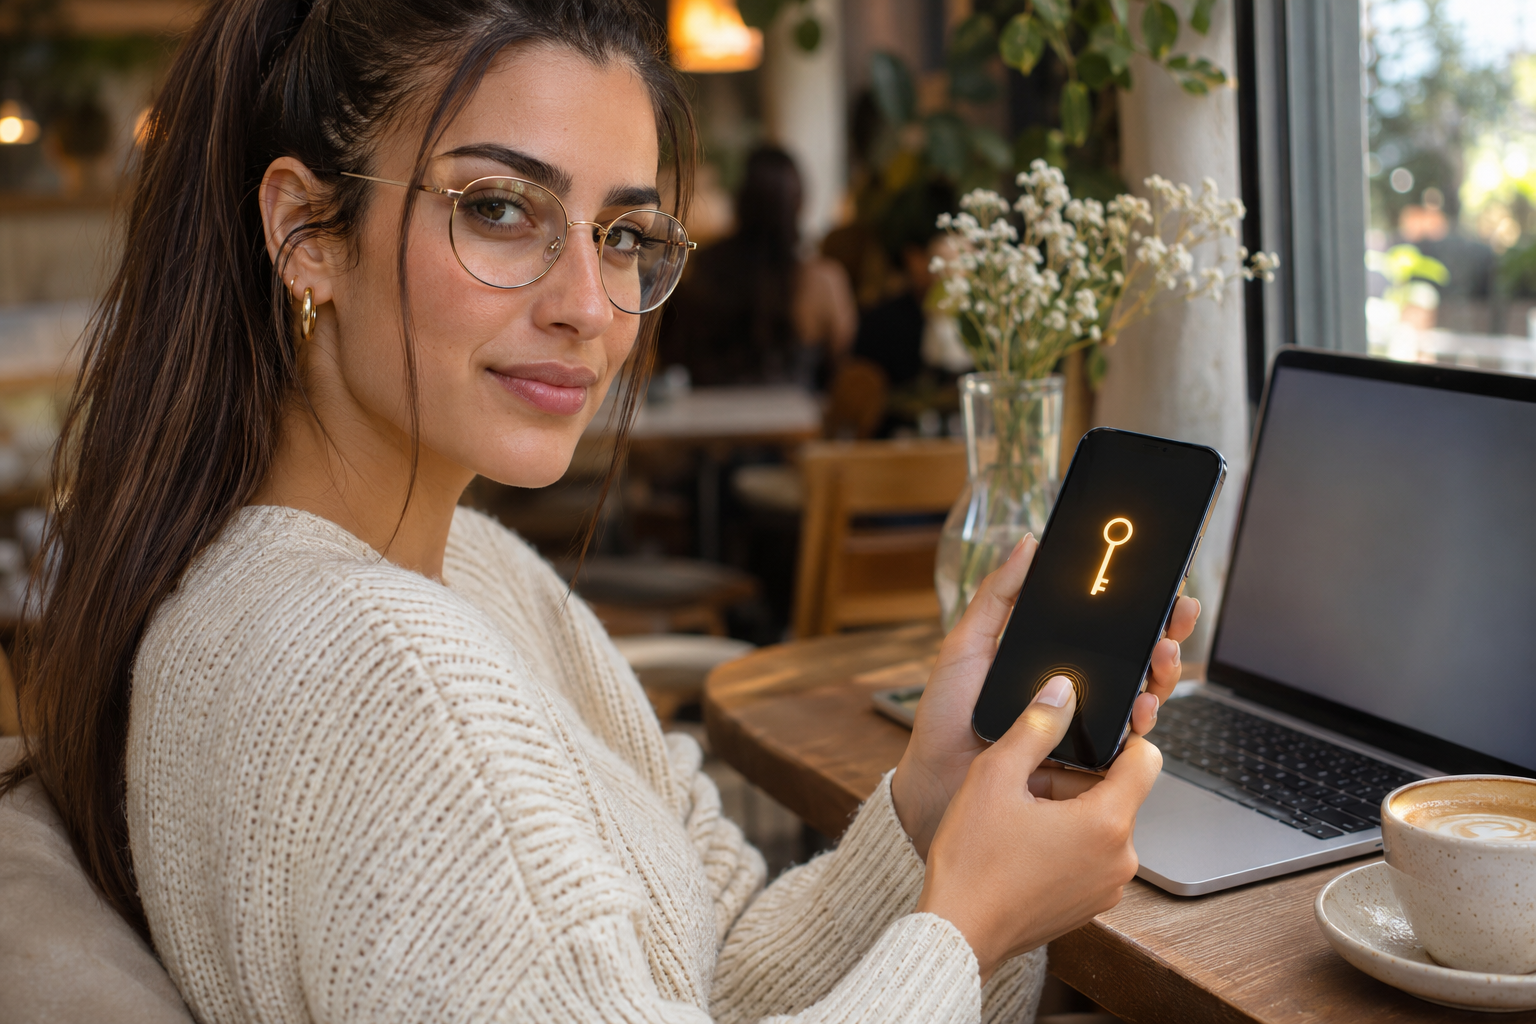
מפתח גישה (Passkey) הוא שיטת התחברות שפיתחו יחד גוגל, אפל ומיקרוסופט במסגרת ארגון FIDO. במקום סיסמה, המכשיר שלכם יוצר זוג מפתחות. המפתח הציבורי נשמר בשרת של האתר. המפתח הפרטי נשאר אצלכם, בשבב מאובטח בטלפון או במחשב.
בכל התחברות האתר שולח אתגר, והמכשיר חותם עליו עם המפתח הפרטי אחרי שאתם מאשרים בטביעת אצבע, בזיהוי פנים או בקוד המכשיר. טביעת האצבע עצמה לא נשלחת לשום מקום. היא רק פותחת את המפתח המקומי.
למה פישינג פשוט לא עובד מולו
כל מפתח גישה קשור לכתובת המדויקת של האתר שבו נוצר. אם תגיעו לדף שנראה כמו גוגל אבל יושב על דומיין אחר, הטלפון לא יציע את המפתח בכלל. אין מה להקליד, ואין מה למסור.
גם פריצה לשרת של האתר לא מסכנת אתכם באותה מידה. מה שנשמר שם הוא המפתח הציבורי, ואי אפשר להתחבר איתו. זה ההפך המוחלט ממאגרי סיסמאות שדולפים כל שבוע.
מה קורה כשהטלפון הולך לאיבוד
זו השאלה הראשונה שכולם שואלים. התשובה תלויה במקום שבו המפתח נשמר. מפתחות שנשמרים ב-iCloud Keychain או במנהל הסיסמאות של גוגל מסונכרנים ומוצפנים, ויחזרו כשתתחברו לטלפון חדש. מפתח שנשמר רק על מפתח חומרה פיזי ייעלם איתו.
הנקודה החלשה נשארת אפשרות השחזור. רוב האתרים עדיין משאירים סיסמה כגיבוי, ואם החלפת הסיסמה הפכה אצלכם לסיסמה צפויה, התוקף יעקוף את המפתח דרכה.
איך מתחילים, בסדר הנכון
התחילו מחשבון המייל. הוא המפתח לכל השאר, כי דרכו מאפסים סיסמאות בכל אתר אחר.
- גוגל: הגדרות החשבון, אבטחה, "מפתחות גישה", ויצירת מפתח במכשיר
- אפל: מפתחות נוצרים אוטומטית עם חשבון Apple ונשמרים ב-iCloud Keychain
- מיקרוסופט: הגדרות חשבון, אבטחה, "דרכים נוספות להיכנס"
- וואטסאפ באנדרואיד: הגדרות, חשבון, מפתחות גישה
- אחרי היצירה, החליפו את סיסמת הגיבוי לסיסמה ארוכה וייחודית
שימו לב גם לגישה שנתתם בעבר. מפתח גישה לא מבטל הרשאות קיימות, והאפליקציה שמחקתם מהטלפון עדיין יכולה להחזיק טוקן גישה למייל. בזמן שאתם בהגדרות האבטחה, עברו גם על רשימת האפליקציות המחוברות.
דבר נוסף: מפתח גישה לא יעזור אם הטלפון עצמו פרוץ. אותו כלל שחל על אנטי-וירוס בטלפון חל גם כאן: עדכוני מערכת והתקנה רק מהחנות הרשמית עושים את רוב העבודה.
הרקע המתמטי מאחורי השיטה, זוג מפתחות שבו רק אחד סודי, מוסבר בערך הצפנה אסימטרית בוויקיפדיה.
הערב, פתחו את הגדרות חשבון הגוגל שלכם וצרו מפתח גישה אחד. זה לוקח פחות מדקה.
מאמרים נוספים שיעניינו אתכם
- מפתחות גישה לא באמת ביטלו את הסיסמה, הם רק הזיזו את הסיכון
- מצאתם דיסק און קי בחניון? זו בדיוק המטרה של מי שהשאיר אותו שם
- התמונות שלכם מסונכרנות לענן? זה עדיין לא גיבוי
- החלפת הסיסמה כל שלושה חודשים מחלישה את החשבון שלכם
- הראוטר שקיבלתם מספק האינטרנט הוא כנראה המכשיר הפחות מאובטח בבית
- האפליקציה שמחקתם מהטלפון עדיין קוראת את המייל שלכם